| موضوع | خلاصه نکته |
| کریپتو درینر چیست؟ | ابزار یا کدی مخرب برای فریب کاربر و سرقت داراییهای کیف پول. |
| DaaS چیست؟ | مدل فروش یا اجاره ابزارهای آماده درینر به کلاهبرداران. |
| اجزای کیتهای DaaS | اسکریپت مخرب، قالب فیشینگ، ابزار پنهانکاری و گاهی پنل مدیریت و پشتیبانی. |
| داراییهای هدف | توکنها و NFTها؛ بسته به شبکه و نوع مجوزی که کاربر تأیید میکند. |
| روشهای رایج حمله | سایت جعلی، مهندسی اجتماعی و سوءاستفاده از مجوزهایی مثل Approve و SetApprovalForAll. |
| نشانههای خطر | آدرس مشکوک، وعده وسوسهانگیز، درخواست عجولانه یا امضای نامفهوم. |
| بررسی تراکنش | پیش از تأیید، نوع درخواست، مقدار، مقصد، شبکه و قرارداد را بررسی کن. |
| پیشگیری | استفاده از کیف پول جدا برای تعامل، بررسی درخواستها و لغو مجوزهای غیرضروری. |
| واکنش به حمله | داراییهای باقیمانده را به کیف پول امن منتقل کن، مجوزها را بررسی و حمله را گزارش کن. |
| نکته مهم | عبارت بازیابی و کلید خصوصی را به هیچ سایت یا فردی نده. |
کریپتو درینر نوعی کد یا ابزار مخربه که با فریب دادن کاربر و گرفتن دسترسی یا امضای تراکنش، داراییهای دیجیتالش رو سرقت میکنه. معمولا همه چیز با یک سایت جعلی، وعده ایردراپ یا درخواست تایید ظاهرا عادی شروع میشه؛ اما یک امضای اشتباه ممکنه راه دسترسی به توکنها یا NFTهات رو باز کنه.
توی این مقاله در رمزارزیار میگیم کریپتو درینر (Crypto Drainer) چیست، مدل DaaS چطور کار میکنه و این ابزارها چه مسیری رو طی کردن. بعد هم روشهای حمله، نشانههای سایتهای مشکوک، راه بررسی درخواستهای کیف پول و راههای پیشگیری و واکنش فوری به حمله رو مرور میکنیم.
پادکست خلاصه مقاله “کریپتو درینر”
زمان پادکست: 2 دقیقه
کریپتو درینر به عنوان سرویس (DaaS) چیست و چطور کار میکنه؟
برای اینکه قشنگ متوجه بشی ماجرا از چه قراره، بگذار اول یک راست برویم سراغ اصل مطلب و ببینیم اصلا کریپتو درینر (Crypto Drainer) چیست و مدل تجاریش چطور کار میکنه.
سایت ledger درباره DaaS میگه:
ترجمه:
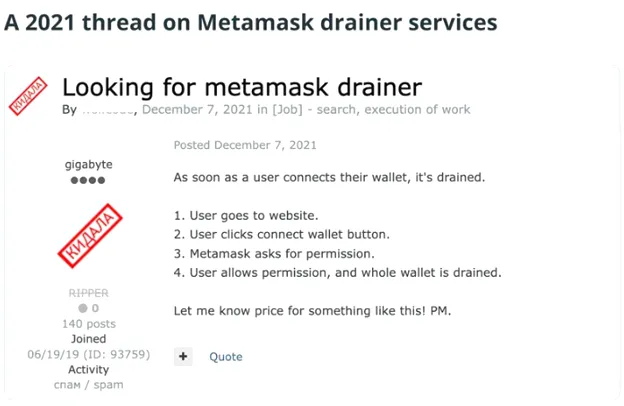
در گذشته، اجرای یک کلاهبرداری در حوزه رمزارزها به مهارت فنی زیادی نیاز داشت. هکر باید کد مخرب خودش رو مینوشت تا از قراردادهای هوشمند سوءاستفاده کنه. اما متاسفانه، با ظهور درینر به عنوان سرویس (DaaS)، این کار برای هر فرد بدخواهی که حاضر باشه هزینهش رو بپردازه، ممکن شده؛ حتی اگر مهارت فنی نداشته باشه.
حالا اگه بخوام ساده تر بهت بگم، فکر کن داری از نرم افزارهای ابری یا همون سیستم های SaaS استفاده میکنی؛ اما این بار قضیه اصلا دوستانه نیست! در مدل «درینر به عنوان سرویس» یا همون DaaS، گروه های هکری حرفه ای میان ابزارها و کدهای مخربشون رو به شکل پکیج های آماده به کلاهبردارهای دیگه میفروشن یا اجاره میدن.
یعنی طرف مقابلت نیازی نیست برنامه نویس خفن یا هکر بزرگی باشه؛ فقط کافیه چند دلار پیاده بشه تا تمام ابزار سرقت رو دو دستی تقدیمش کنن!
کیتهای DaaS دقیقا شامل چه چیزهایی میشن؟
این کیتها که قیمتشون معمولا بین ۱۰۰ تا ۵۰۰ دلاره، یک بسته کامل برای کلاهبرداری هستند و چیزهایی مثل این رو توی خودشون دارن:
- اسکریپت های آماده برای تخلیه سریع و اتوماتیک کیف پول
- قالب iای فیشینگ آماده که به راحتی میتونن خودشون رو شبیه صرافیها یا پروژههای معتبر وب ۳ کنن
- ابزارهای پیشرفته برای مخفی کردن کدها و دور زدن هشدارهای امنیتی مرورگرها یا افزونه هایی مثل والت گارد
- پنل های مدیریتی تر و تمیز که هکر باهاش میتونه ببنه چه کسانی تله افتادن و چقدر پول گیرش اومده
- پشتیبانی آنلاین (مثلا توی تلگرام) برای اینکه اگر کلاهبردار وسط کار به مشکل خورد، راهنماییش کنن!
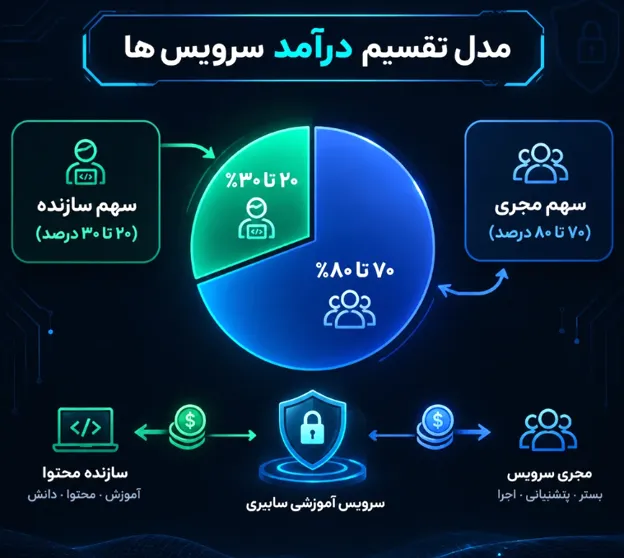
مدل درآمدی این سرویسها چطوریاست؟
کار خیلی تمیز و شرکتی چیده شده؛ سازنده اصلی اسکریپت یک کمیسیون ثابت میگیره یا اینکه روی سیستم شراکتی کار میکنه. یعنی بین ۲۰ تا ۳۰ درصد از پولی که کریپتو درینرها از جیب مردم دزدی میکنند، به حساب سازنده اصلی واریز میشه و مابقیاش میره توی جیب کسی که حمله رو اجرا کرده.
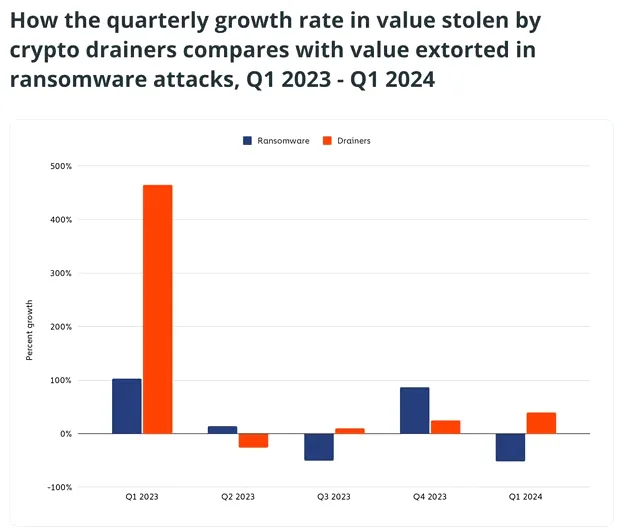
همین بیزنسی شدن کار باعث شده تعداد حملات کریپتو درینر چیست دیگه یک سوال تئوری نباشه، بلکه به یک صنعت چند میلیون دلاری تبدیل بشه که هر روز داره آدمهای بیشتری رو بدبخت میکنه. پس حواست رو خیلی جمع کن که توی دام این سایتای فیک و وسوسهکننده نیفتی!
سیر تکامل کریپتو درینرها از گذشته تا امروز
برای اینکه بفهمی کریپتو درینر چیست و چطور به تهدیدی اینقدر جدی تبدیل شده، باید یک نگاهی به گذشته بندازیم. بذار قدم به قدم بریم جلو و ببینیم این ابزارها چطور از یک اسکریپت ساده، به یک صنعت پررونق رسیدن.
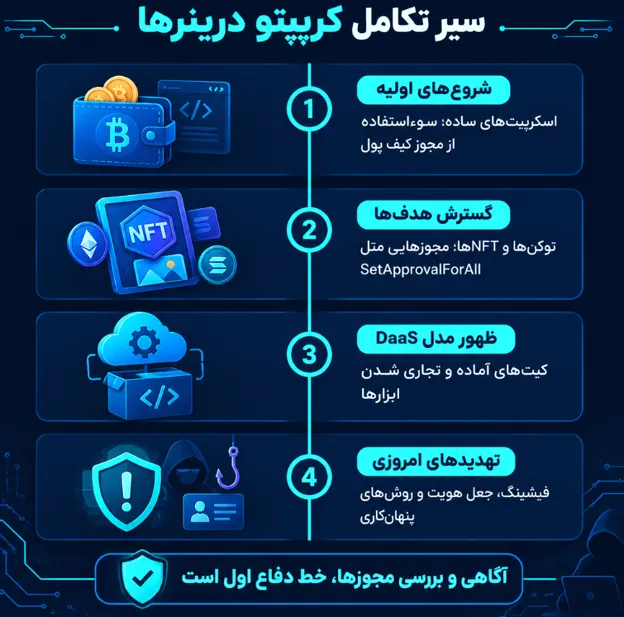
نسل اول: شروع های ساده و خام
اوایل کار، درینرها خیلی حرفهای نبودن. اولین نمونهها اسکریپتهای ساده ای بودن که فقط از یک تابع خاص (مثل Approve) سو استفاده میکردن و در بهترین حالت، توکنهای ERC-20 رو هدف میگرفتن. رابط کاربری هم نداشتن؛ کاربر معمولی اصلا گولشون رو نمیخورد و بیشتر دام برای کاربرای بی احتیاط وب ۳ چیده میشد.
نسل دوم: ظهور درینرهای معروف
بعد از اون، نسخههای قدرتمند تری مثل Chick و Rainbow و Angel سر و کلشون پیدا شد. اینها دیگه فقط توکن نمیدزدیدن؛ NFT ها رو هم هدف قرار میدادن و از توابع مخرب تری مثل SetApprovalForAll استفاده میکردن. همینجا بود که کریپتو درینرها از یک ابزار کوچک، به یک تهدید جدی برای کل اکوسیستم کریپتو تبدیل شدن.
نسل سوم: تجاری شدن و رقابت
قدم بعدی، مدل DaaS بود که یعنی درینر به عنوان سرویس. حالا هر کسی با کمی پول میتونست کیت سرقت بخره و بدون حتی یک خط کدنویسی، حملات خودش رو اجرا کنه. نمونه هایی مثل Ruggings این بازار رو داغتر کردن و رقابت بین سازنده ها باعث شد ابزارها هر روز پیچیده تر و مخفی کارتر بشن.
امروز: هوشمندتر، مخفی تر، خطرناکتر
نسخههای امروزی دیگه خیلی شبیه نسخههای اولیهشون نیستن. از تکنیکهای مبهم سازی برای دور زدن آنتی ویروسها استفاده میکنن، هشدارهای امنیتی مرورگر رو خنثی میکنن و با مهندسی اجتماعی، کاربر رو طوری فریب میدن که اصلا متوجه خطر نمیشه. حتی بعضی از این ابزارها روی شبکه هایی مثل Solana هم فعال شدن.
کیت های DaaS ارزهای دیجیتال شامل چه مواردی میشن؟
کیت های DaaS یا «درینر به عنوان سرویس»، ابزارهای آماده ای هستن که کلاهبردارها برای ساخت صفحه های فریبنده و تخلیه دارایی کیف پول ازشون استفاده میکنن. این کیت ها معمولا چند بخش دارن:
- اسکریپت های مخرب: برای سوءاستفاده از مجوزهایی مثل Approve و SetApprovalForAll و دسترسی به توکن ها یا NFT ها.
- قالب های فیشینگ: صفحه هایی که شبیه سایت های معتبر طراحی میشن و کاربر رو به اتصال کیف پول یا امضای درخواست ترغیب میکنن.
- ابزارهای پنهان کاری: برای دشوارتر کردن شناسایی کدها و دور زدن بعضی هشدارهای امنیتی.
- پنل مدیریت و پشتیبانی: در بعضی سرویس ها، ابزارهایی برای پیگیری فعالیت و راهنمایی خریدار ارائه میشه.
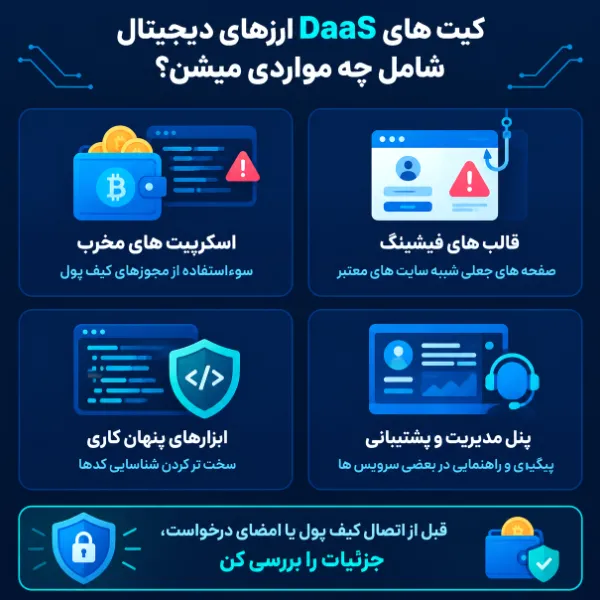
جزئیات این کیت ها با هم فرق داره، اما هدفشون ساده کردن اجرای حمله هست. برای همین، قبل از اتصال کیف پول یا امضای هر درخواست، متن مجوزها رو با دقت بخون و به سایت های ناشناس اعتماد نکن.
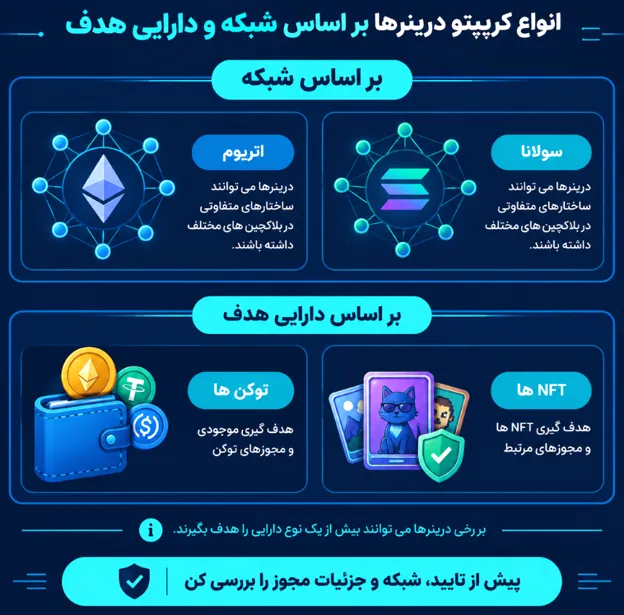
انواع کریپتو درینرها بر اساس شبکه و دارایی هدف
با گسترش بلاکچین ها، کریپتو درینرها هم روز به روز تخصصی تر شدن. هر شبکه قوانین، استاندارد توکن ها و مکانیزم تایید تراکنش مخصوص خودش رو داره. به همین خاطر، اسکریپتی که مثلا برای اتریوم نوشته شده، از نظر ساختاری با درینر شبکه سولانا کاملا متفاوته. هکرها معمولا سراغ شبکه هایی میرن که نقدینگی بالا و فعالیت کاربری بیشتری داشته باشه.
از طرف دیگه، نوع دارایی هدف هم باعث تفاوت درینرها میشه:
- درینرهای هدف گیرنده توکن: روی خالی کردن موجودی ارزها و توکن های کاربر تمرکز دارن و از مجوزهایی مثل Approve سوءاستفاده میکنن.
- درینرهای هدف گیرنده NFT: نسل های جدیدتر مثل Chick، Rainbow و Angel دارایی های تصویری و NFT ها رو هدف میگیرن. این ابزارها با تایید مجوزهای خطرناکی مثل SetApprovalForAll، تمام NFT های کیف پولت رو یک جا جارو میکنن!
درک این تفاوت ها بهت کمک میکنه توی هر شبکه ای که فعالیت میکنی، با دیدن رفتارهای مشکوک یا مجوزهای عجیب سریع به موضوع شک کنی و توی تله نیفتی.
روشهای اصلی کلاهبرداران در حملات تخلیه کیف پول
کلاهبردارهای کریپتویی برای اینکه به کیف پولت دستبرد بزنن، از روش های مختلفی استفاده میکنن که مهم ترین هاشون اینان:
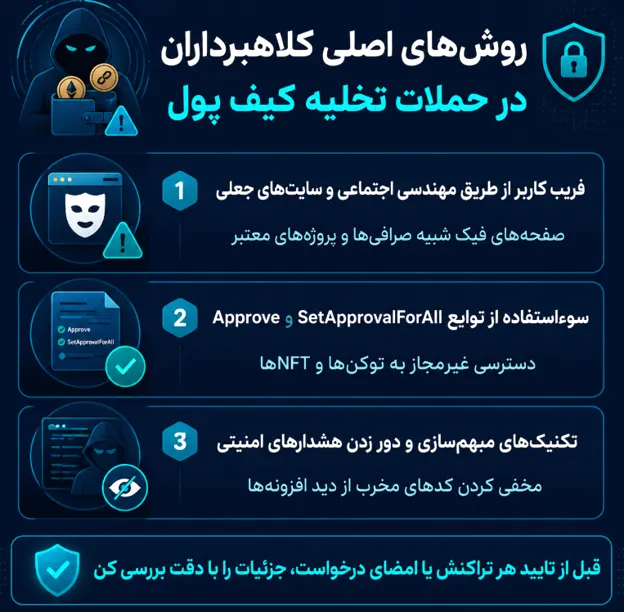
- فریب کاربر از طریق مهندسی اجتماعی و سایتهای جعلی: هکرها با ساختن صفحه های فیک که کاملا شبیه صرافی ها یا پروژه های معروف وب ۳ هستن، سعی میکنن با ترفندهای مختلف تو رو به اون سایت ها بکشن و وادار به اتصال کیف پول کنن.
- سوءاستفاده از توابع Approve و SetApprovalForAll: وقتی فریب میخوری و یک درخواست رو امضا میکنی، در واقع به قرارداد مخرب اجازه میدی تا تمام توکن ها یا NFT هات رو بدون اینکه متوجه بشی خالی کنه و به آدرس خودش بفرسته.
- تکنیکهای مبهمسازی و دور زدن هشدارهای امنیتی: سازندگان کریپتو درینر کدهای خودشون رو طوری مخفی میکنن یا پیچیده مینویسن که افزونه های امنیتی مرورگر یا والت ها نتونن به راحتی خطر رو تشخیص بدن و هشداری بهت نشون ندن.
شناخت این روش ها کمک میکنه وقتی با یک سایت ناشناس یا درخواست امضای عجیب روبرو میشی، دستپاچه نشی و با احتیاط بیشتری عمل کنی.
نشانههای شناسایی سایتها و حملات کریپتو درینر
برای شناسایی سایتهای جعلی و حملات کریپتو درینر، به چند نشانه مهم دقت کن:
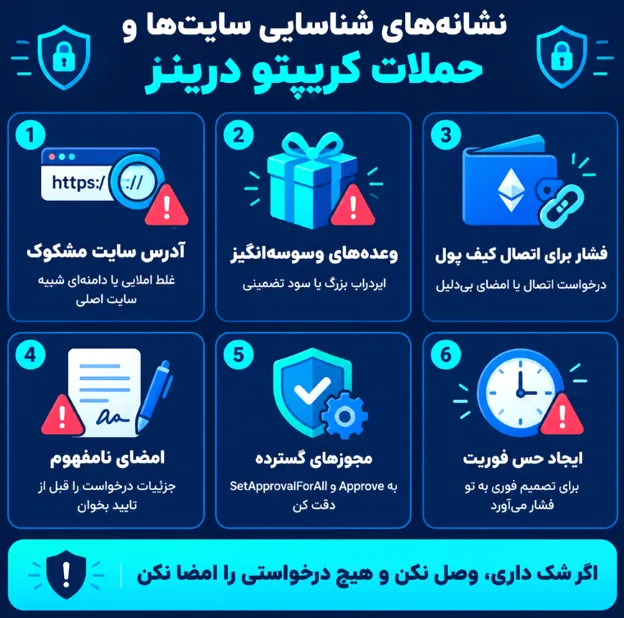
- آدرس سایت مشکوکه: دامنه ممکنه غلط املایی داشته باشه، از پسوندی نامعمول استفاده کنه یا فقط کمی با آدرس سایت اصلی فرق داشته باشه.
- وعدههای وسوسه انگیز میده: جایزه رایگان، ایردراپ بزرگ یا سود تضمینی میتونه ترفندی برای عجله دادن به تو باشه.
- برای اتصال کیف پول فشار میاره: سایت معتبر معمولا برای نمایش اطلاعات ساده، ازت نمیخواد بی دلیل کیف پولت رو وصل کنی یا تراکنشی رو امضا کنی.
- درخواست امضای نامفهوم میفرسته: اگه دلیل و جزئیات درخواست روشن نیست، اون رو تایید نکن. امضا یا تایید بعضی مجوزها میتونه دسترسی به دارایی هات رو در اختیار قرارداد مخرب بذاره.
- درخواست مجوزهای گسترده میکنه: به مجوزهایی مثل Approve یا SetApprovalForAll توجه کن؛ مخصوصا اگه سایت یا هدف درخواست رو نمیشناسی.
- ظاهر سایت با نسخه اصلی فرق داره: لوگو و طراحی مشابه به معنی معتبر بودن سایت نیست. لینک رو از منبع رسمی بررسی کن و به تبلیغات یا پیام های ناشناس اعتماد نکن.
- پیامها فوریت ایجاد میکنن: هشدارهایی مثل «فقط چند دقیقه فرصت داری» یا «برای از دست ندادن جایزه همین حالا وصل شو» میتونن نشانه تلاش برای تصمیم گیری عجولانه باشن.
اگر به سایتی شک کردی، کیف پولت رو وصل نکن و هیچ درخواست امضا یا تراکنشی رو تایید نکن. آدرس سایت و مجوزهای کیف پولت رو هم از مسیرهای رسمی بررسی کن.
تحلیل درخواستهای عجیب در کیف پول (Transaction Decoding)
وقتی کیف پولت برای امضای تراکنش یا تایید دسترسی پیام میده، فقط به اسم سایت یا دکمه «تایید» اعتماد نکن. جزئیات درخواست رو بررسی کن تا بفهمی دقیقا چه کاری قراره انجام بشه. به این کار گاهی Transaction Decoding یا رمزگشایی تراکنش میگن.
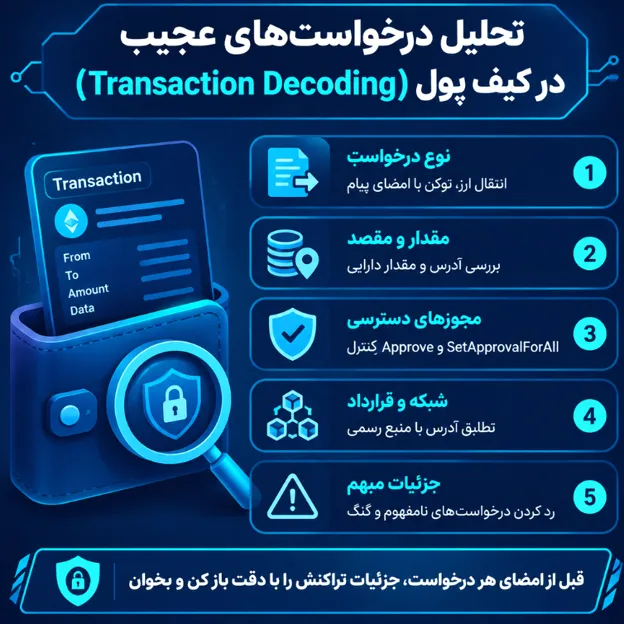
پیش از تایید، این موارد رو چک کن:
- نوع درخواست: آیا تراکنش قراره ارز یا توکنی منتقل کنه، یا فقط یک پیام رو امضا میکنی؟ امضای پیام هم میتونه خطرناک باشه، پس بدون دلیل تاییدش نکن.
- مقدار و مقصد: دارایی، مقدار و آدرس مقصد با کاری که قصد انجامش رو داری هماهنگه؟ اگر مقصد ناشناسه یا مقدار غیرمنتظره است، ادامه نده.
- مجوزهای دسترسی: درخواستهایی مثل Approve ممکنه به یک قرارداد اجازه بدن از توکنهای مشخصی استفاده کنه. SetApprovalForAll هم میتونه دسترسی گستردهای به NFTهای یک مجموعه بده. فقط به قراردادهایی مجوز بده که میشناسی و بهشون اعتماد داری.
- شبکه و قرارداد: مطمئن شو درخواست روی شبکه درست انجام میشه و آدرس قرارداد با منبع رسمی پروژه تطابق داره.
- جزئیات ناخوانا یا مبهم: اگر کیف پول اطلاعات روشنی نشون نمیده، دادهها قابل فهم نیستن یا صفحه با هدف تراکنش همخوانی نداره، درخواست رو امضا نکن.
یادت باشه اتصال کیف پول به یک سایت به تنهایی به معنی تایید تراکنش نیست؛ اما امضا یا دادن مجوز میتونه دسترسی مهمی به داراییهات ایجاد کنه. اگر درباره درخواستی مطمئن نیستی، ردش کن و از مسیر رسمی پروژه یا ابزارهای معتبر برای بررسی جزئیات کمک بگیر.
چطور در برابر حملات تخلیه کیف پول از خودمون محافظت کنیم؟
برای اینکه جلو کریپتو درینرها و خالی شدن حسابت رو بگیری، نیازی نیست متخصص امنیت باشی؛ رعایت چند تا اصل ساده و اساسی تو فعالیت روزمرت میتونه جلوی بیشتر این حملات رو بگیره:
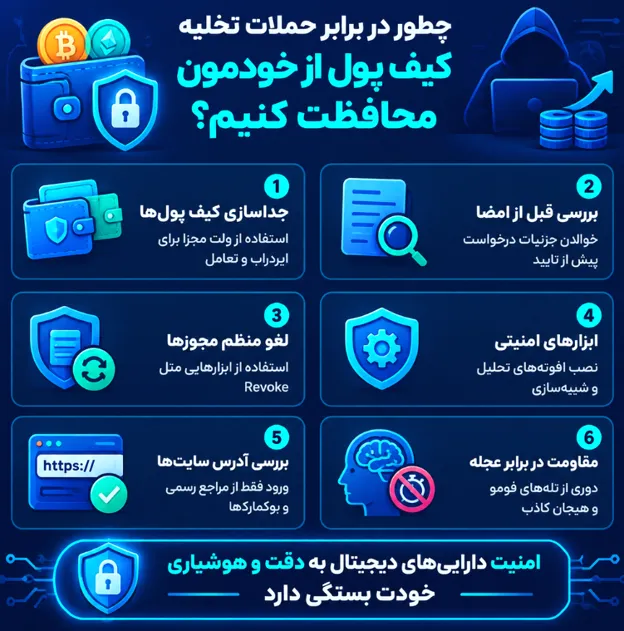
- جداسازی کیف پولها (تفکیک ولتها): هیچ وقت همه تخم مرغ هات رو داخل یک سبد نذار. یک والت اصلی (سرد یا آفلاین) برای ذخیره داراییهای بلندمدت داشته باش و یک والت جداگونه (سوزان یا اصطلاحا Burner Wallet) با موجودی خیلی کم برای تعامل با سایتها، دریافت ایردراپ یا مینت کردن NFT استفاده کن.
- بررسی مو به مو قبل از امضا و تایید: هر وقت پیامی از والتت بالا اومد، قبل از زدن دکمه تایید، چند ثانیه دست نگه دار. ببین نوع درخواست چیه، چه مقداری نوشته شده و مجوز به چه قراردادی داده میشه. اگه درخواست نامفهوم بود یا حس مشکوکی داشتی، معطل نکن و بلافاصله لغوش کن.
- بازبینی و لغو منظم مجوزها (Revoke کردن): هر چند وقت یک بار به سایتهای معتبر لغو دسترسی مثل Revoke.cash سر بزن. مجوزهایی که قبلا به پلتفرمهای مختلف برای توابع مثل Approve یا SetApprovalForAll دادی رو چک کن و دسترسیهای قدیمی، نامطمئن یا نامحدود رو ببند.
- استفاده از ابزارها و افزونههای امنیتی: افزونه های معتبر مرورگر که تراکنشها رو قبل از امضا تحلیل و شبیه سازی میکنن (مثل افزونههای امنیتی تراکنش) نصب کن تا خطرات احتمالی و قراردادهای مخرب رو قبل از امضا بهت هشدار بدن.
- دقت در آدرس سایتها و ورود فقط از مراجع رسمی: هیچ وقت از لینکهای داخل کامنتهای شبکههای اجتماعی، پیامهای دایرکت یا تبلیغات بالای صفحه جستجوی گوگل وارد یک پلتفرم نشو. آدرس پلتفرمها و صرافیهای معتبر رو خودت داخل مرورگر بوکمارک کن تا در دام صفحههای فیک نیفتی.
- تحت تاثیر هیجان یا عجله قرار نگرفتن: اگر سایتی گفت «تنها ۲ دقیقه فرصت داری این سود رو بگیری یا ایردراپ رو ثبت کنی»، تقریبا مطمئن باش با یک تله کریپتو درینر طرفی. کلاهبردارها روی ترس از دست دادن (FOMO) حساب باز میکنن؛ پس همیشه خونسرد باش و با دقت بررسی کن.
در کنار بررسی دقیق درخواستهای کیف پول و رعایت نکات امنیتی، فعال کردن روشهای امنیتی حسابهای کاربری هم اهمیت داره. برای آشنایی بیشتر با این روش، مقاله احراز هویت دو عاملی رو بخون.
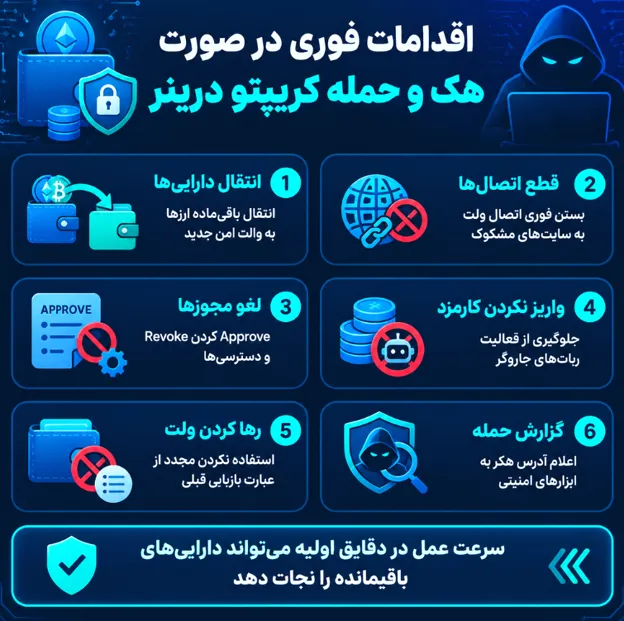
اقدامات فوری در صورت هک و حمله کریپتو درینر
اگر احساس کردی کیف پولت هک شده یا ناخواسته درخواستی از یک کریپتو درینر رو امضا کردی، حتی یک ثانیه رو هم از دست نده و بلافاصله این قدمها رو به ترتیب انجام بده:
- انتقال سریع باقیمانده داراییها به یک والت کاملا امن: اگر هنوز بخشی از دارایی هات (مثل ارزها یا NFTهایی که دسترسیشون داده نشده) تو ولت مونده، سریع یک والت کاملا جدید و امن (ترجیحا ولت سختافزاری یا ولتی روی یک دستگاه دیگه) بساز و داراییها رو به اون آدرس جدید بفرست.
- قطع دسترسی کیف پول از سایتهای مشکوک: بلافاصله وارد تنظیمات والتت شو و تمام اتصالهای فعال (Connected Sites) به سایتها و پلتفرمهای مختلف رو قطع کن.
- لغو فوری تمام مجوزهای دسترسی (Revoke کردن): با یک مرورگر امن وارد سایتهای معتبر لغو دسترسی مثل Revoke.cash شو و تمام دسترسیهای فعال توابعی مثل Approve و SetApprovalForAll رو لغو کن تا هکر نتونه با مجوزهای قبلی باقی دارایی هات رو تخلیه کنه.
- شارژ نکردن مجدد کیف پول آلوده: این کیف پول دیگه امن نیست! به هیچ وجه برای دادن کارمزد (Gas Fee) یا لغو تراکنشها، مجددا به این آدرس ارزی واریز نکن؛ چون برخی درینرهای پیشرفته کدی دارن که به محض ورود ارز جدید برای کارمزد، اون رو هم خودکار خالی میکنن (Sweeper Bots).
- تغییر اطلاعات امنیتی و بررسی سیستم: عبارت بازیابی (Seed Phrase) و کلیدهای خصوصی ولت آسیب دیده رو کلا کنار بگذار و دیگه از اون ولت استفاده نکن. همچنین سیستم یا گوشیت رو با آنتیویروس معتبر اسکن کن تا از عدم وجود بدافزار یا کی لاگر مطمئن بشی.
- گزارش آدرس و دامنه کلاهبردار: آدرس قرارداد مخرب، دامنه سایت فیک و آدرس کیف پول هکر رو به ابزارهای امنیتی کریپتو، مرجع بررسی بلاکچین (مثل Etherscan) و انجمنهای امنیتی گزارش بده تا بقیه کاربران هم آگاه بشن.
اگه کیف پولت درگیر یک حمله شده یا نشانههایی از دسترسی غیرمجاز میبینی، شناخت روشهای مختلف سرقت دارایی میتونه بهت کمک کنه سریعتر واکنش نشون بدی. برای اطلاعات بیشتر، مقاله هک کیف پول ارز دیجیتال رو مطالعه کن.
نتیجه گیری
کریپتو درینرها با تکیه بر فریب و عجله کاربر، کاری میکنن که خودش ناخواسته دسترسی خطرناکی به داراییهاش بده. برای همین، شناخت اسم یک پروژه یا دیدن ظاهر آشنای سایت کافی نیست؛ باید آدرس سایت، جزئیات تراکنش و مجوزهایی مثل Approve و SetApprovalForAll رو هم بررسی کنی.
استفاده از کیف پول جدا برای تعامل با سایتها، لغو مجوزهای قدیمی و دوری از لینکهای ناشناس میتونه ریسک رو کمتر کنه. اگه هم به حمله مشکوک شدی، سریع داراییهای باقیمانده رو به کیف پول امن منتقل کن و از کیف پول آسیب دیده دوباره استفاده نکن.